 582 palabras
 3 minutos de lectura
El hackeo a Binance permitió enviar retiros de criptomonedas sin autorización a través de un servicio de la plataforma. La primera hipótesis de la empresa apunta a la computadora comprometida de un ingeniero de operaciones de desarrollo, aunque la investigación posterior detectó otros puntos de acceso. La reconstrucción técnica completa sigue en curso.
Cómo habrían entrado los atacantes
En su comunicado inicial, Binance explicó que una computadora de un ingeniero DevOps, el área que trabaja en el desarrollo y la operación de sus sistemas, pudo haber permitido al atacante acceder a un contenedor de servicios y enviar transacciones de retiro no autorizadas. Esa es la secuencia que la compañía presentó como resultado preliminar de su investigación.
La empresa indicó que no encontró evidencia de una filtración de las claves privadas de sus billeteras. Su explicación inicial se concentra en el acceso al servicio que procesaba retiros; el informe técnico prometido deberá detallar cómo se vulneraron los controles.
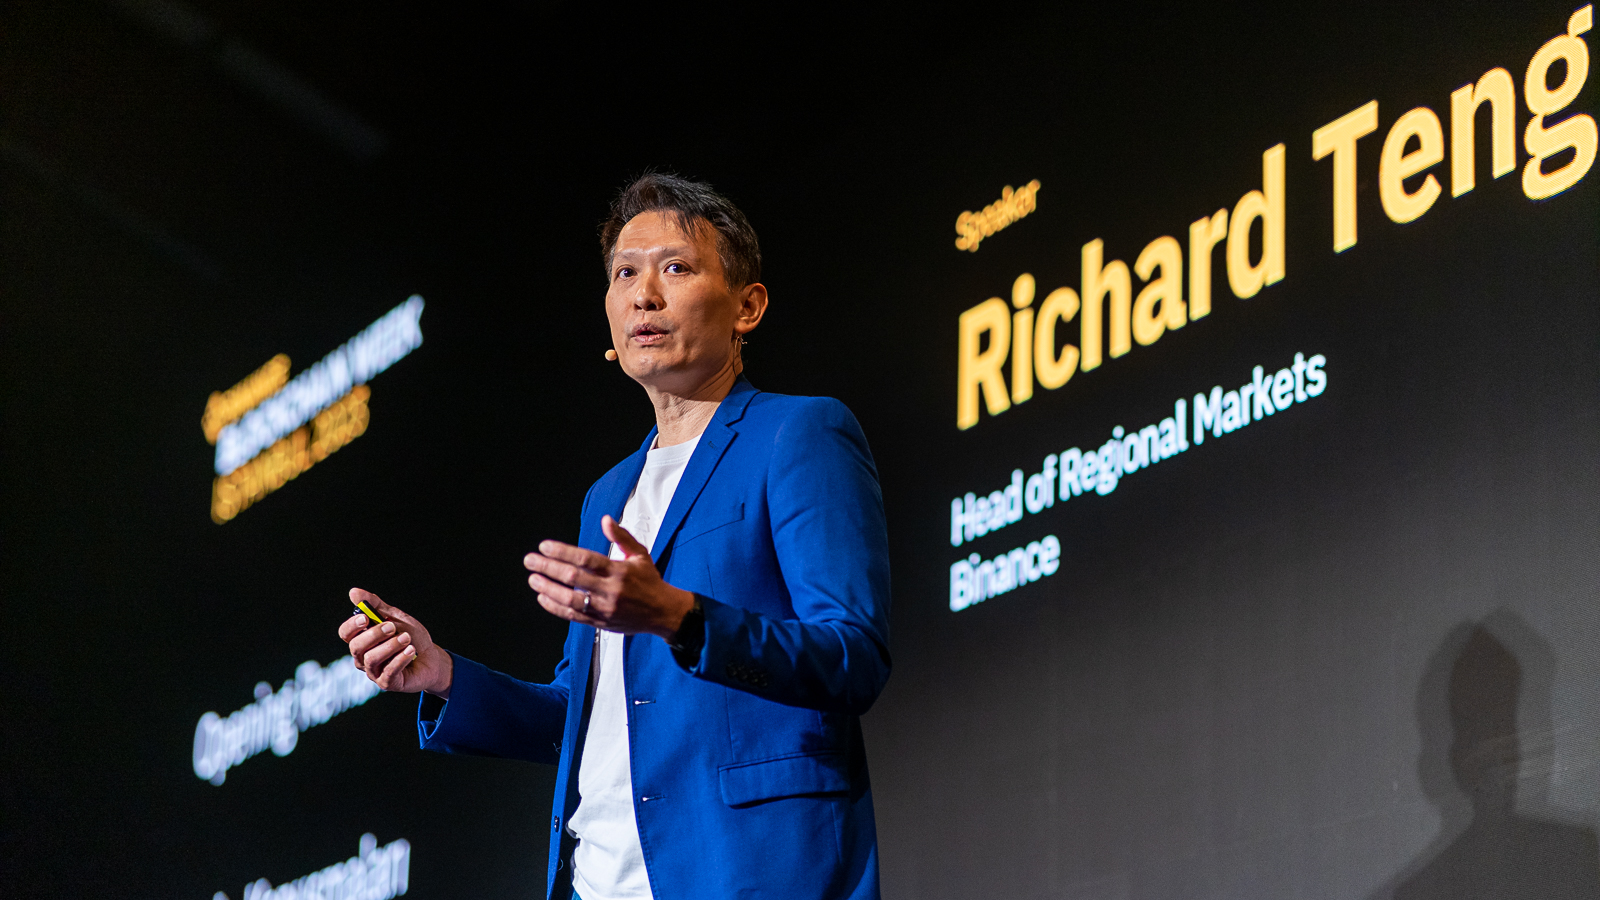
La investigación se amplió después. Binance comunicó que descubrió otros puntos de intrusión y describió un ataque complejo. Su director ejecutivo, Richard Teng, afirmó que el atacante no se limitó a utilizar los permisos de un solo ingeniero y que el robo no fue una acción de un solo clic. También aclaró que la investigación no atribuyó responsabilidades a ninguna persona.
Qué falta saber sobre el hackeo
Binance todavía no publicó la reconstrucción completa del ataque. En el comunicado disponible tampoco precisó cómo fue comprometida la computadora ni cuáles fueron los otros puntos de entrada detectados. La compañía anunció que difundirá un informe técnico cuando concluya la investigación y los hechos estén verificados.
Por ahora, el acceso inicial a través de esa computadora es una hipótesis de la empresa. Las transacciones de retiro sin autorización y la detección posterior de otras vías de intrusión forman parte de lo que Binance informó sobre el incidente.
Qué hizo Binance y qué pasa con los fondos
La plataforma suspendió depósitos y retiros, revocó la autorización de la dirección afectada y comenzó a trabajar con autoridades e investigadores especializados para rastrear y recuperar activos. Según la empresa, la salida de fondos se frenó al suspender los retiros.
Binance estimó el impacto total en unos US$6.300 millones e informó que alrededor de US$3.000 millones fueron congelados en la cadena de bloques con ayuda de otras compañías. Aseguró que cubrirá todas las pérdidas con su fondo de emergencia SAFU y recursos propios.
En un anuncio posterior recogido por Reuters y BBC, la empresa informó que reservó más de US$6.340 millones de fondos propios para cubrir el incidente. De ese total, US$5.000 millones ya están en los mismos tokens afectados, mientras completa la compra del resto mediante distintos canales.
Esa reserva se suma al proceso de recuperación: según la actualización recogida por BBC, los activos congelados quedan fuera de ese cálculo y siguen sujetos a recuperación y verificación. La compañía mantiene su compromiso de verificar públicamente los fondos de sus usuarios mediante una prueba de reservas.
En la actualización de este viernes recogida por BBC y Decrypt, los depósitos ya operaban normalmente y los retiros continuaban suspendidos mientras se revisaba la seguridad del servicio. Binance mantuvo como objetivo restablecerlos en unas 45 horas y anunció una nueva prueba de reservas, el reporte de activos que respaldan los saldos de sus clientes, una vez terminada la reparación.
Fuentes: Binance, BBC y Decrypt y Reuters, publicado por Devdiscourse. Imagen: Binance / Wikimedia Commons, CC BY 4.0.